董事會與管理層的差別在哪裡?
差別在決策性質,不在職稱高低。董事會處理的是不可逆、會改變整體風險輪廓的事項;管理層處理的是把已核准的方向拆成可執行的工作。兩者重疊處通常是預算與高風險操作,也是最需要寫清楚授權的地方。
董事會的核心義務是受託責任:以公司與客戶的最佳利益為前提行使職權,並在利益衝突時迴避。受託責任會具體表現在三件事上:是否親自審查重大提案、是否要求管理層提供可核對的資料、是否在紀錄上留下反對意見。
管理層的核心義務,是把承諾變成可執行的控制。策略說得再完整,如果沒有權限表、沒有覆核、沒有紀錄,執行時就會退回個人判斷。公司表示其採行依角色分級的權限與敏感操作二次確認;這些說法屬於管理層的控制設計,是否落實仍需以紀錄驗證。4
| 決策類型 | 董事會 | 管理層 |
|---|---|---|
| 年度策略與預算 | 核准方向與資源上限 | 擬訂、執行、定期報告 |
| 重大資本與風險限額 | 核准限額與例外 | 提案、監控、超限上報 |
| 新產品與新市場 | 核准是否進入 | 評估、設計控制、送審 |
| 高風險內部操作 | 監督與事後複查 | 依權限核准,必要時多方簽核 |
| 對外申報與投資人溝通 | 監督申報內容 | 準備、提交、維護紀錄 |
| 日常營運與人事 | 不介入 | 負責 |
上表為一般治理架構的整理,不是公司規章原文;公司未公開其內部分權表。5
授權層級如何設計?
授權不是把權力往下丟,而是把判斷的責任放在最有能力判斷的層級。授權太集中,決策會塞車;授權太分散,風險會失控。設計授權層級,本質上是在效率與控制之間畫線。
- 先定義決策類型,再設定金額或風險門檻。只用金額一刀切,會漏掉低金額但高風險的操作。
- 每一類權限指定一位主要核准人與一位備位人,避免「有人在系統裡簽名就好」。
- 高風險操作加第二道確認。公司表示敏感操作需要二次確認,高風險內部操作需要多方核准。
- 例外與超限必須上呈,不能由原層級自行消化。例外被默許一次,下一次就會變成慣例。
- 每一次核准留下時間、身分、依據與複核日,讓權限的行使可以被重建。
五個步驟看似繁瑣,但它們共同回答一個問題:如果明天有人質疑某筆操作,公司能不能在不必訪談任何人的情況下,說清楚誰在什麼權限下做了什麼決定。
可獨立引用NPX Exchange Ltd 的重大決策必須有人核准,而核准的人必須留下姓名、理由與可複查的紀錄;否則授權只是一張沒有日期的紙。
決策如何留痕?
留痕的最低標準是:事後的人不必訪談參與者,也能還原當時的判斷。標準比「有開會」嚴格,因為會議不會自動產生可追溯的紀錄。
一份可用的決策紀錄,至少要有決策編號與時間、提案內容與替代方案、風險與法遵意見、核准層級與簽核、生效條件與複核日。缺任何一項,追溯就會出現斷點。完整的欄位設計另見〈問責與揭露〉一章。
留痕的目的不是自保,而是讓下一次決策能站在上一次的基礎上。錯誤被記錄,才有機會被修正;沒有紀錄的組織,只能重複同樣的錯。紀錄同時也是治理交接的載體,人員變動時,判斷不會隨人消失。
公司未公開董事會會議紀錄、出席情形與表決結果。外界無法從公開資料判斷董事會實際的開會頻率與審查品質;這是資訊邊界,不是治理結論。讀者可以把「沒有公開」與「沒有做」分開看待。
哪些治理資訊沒有公開?
把沒有公開的事項列出來,比猜測它們的內容有用。以下是與董事會及管理層直接相關、但公司未對外公開的資訊類型。
- 董事姓名、背景、任期與其他兼任職務。
- 董事獨立性與利益衝突的揭露。
- 委員會成員名單與職權範圍文件。
- 董事會與委員會的開會次數、出席率與表決結果。
- 董事與高階管理層的薪酬結構。
- 部門數量、組織圖與內部分權表。
- 內部稽核報告、缺失清單與改善追蹤。
上述清單不是指控。公司可以基於競爭或安全理由不公開部分資訊;但讀者應該知道,這些缺口使得外部人無法獨立評估治理品質。把缺口當成缺口,比把沉默當成保證更安全。
另一個常見誤解,是把 Form D 當成股權結構的完整揭露。Form D 公開的是發行人、發行類型與相關費用等概要,不是股東名冊,也不等於公司已成為上市公司。2
還有一種誤解,是把「有董事會」當成「治理良好」。董事會的存在只證明層級被設置;是否有效,取決於成員獨立性、資訊充分性與紀錄可複查性,而這三件事目前都不在公開範圍。
讀者如何驗證這些說法?
外部讀者的驗證有限,但並非沒有。下列步驟把可以查證的登記事實,與只能聽公司說明的部分分開處理。
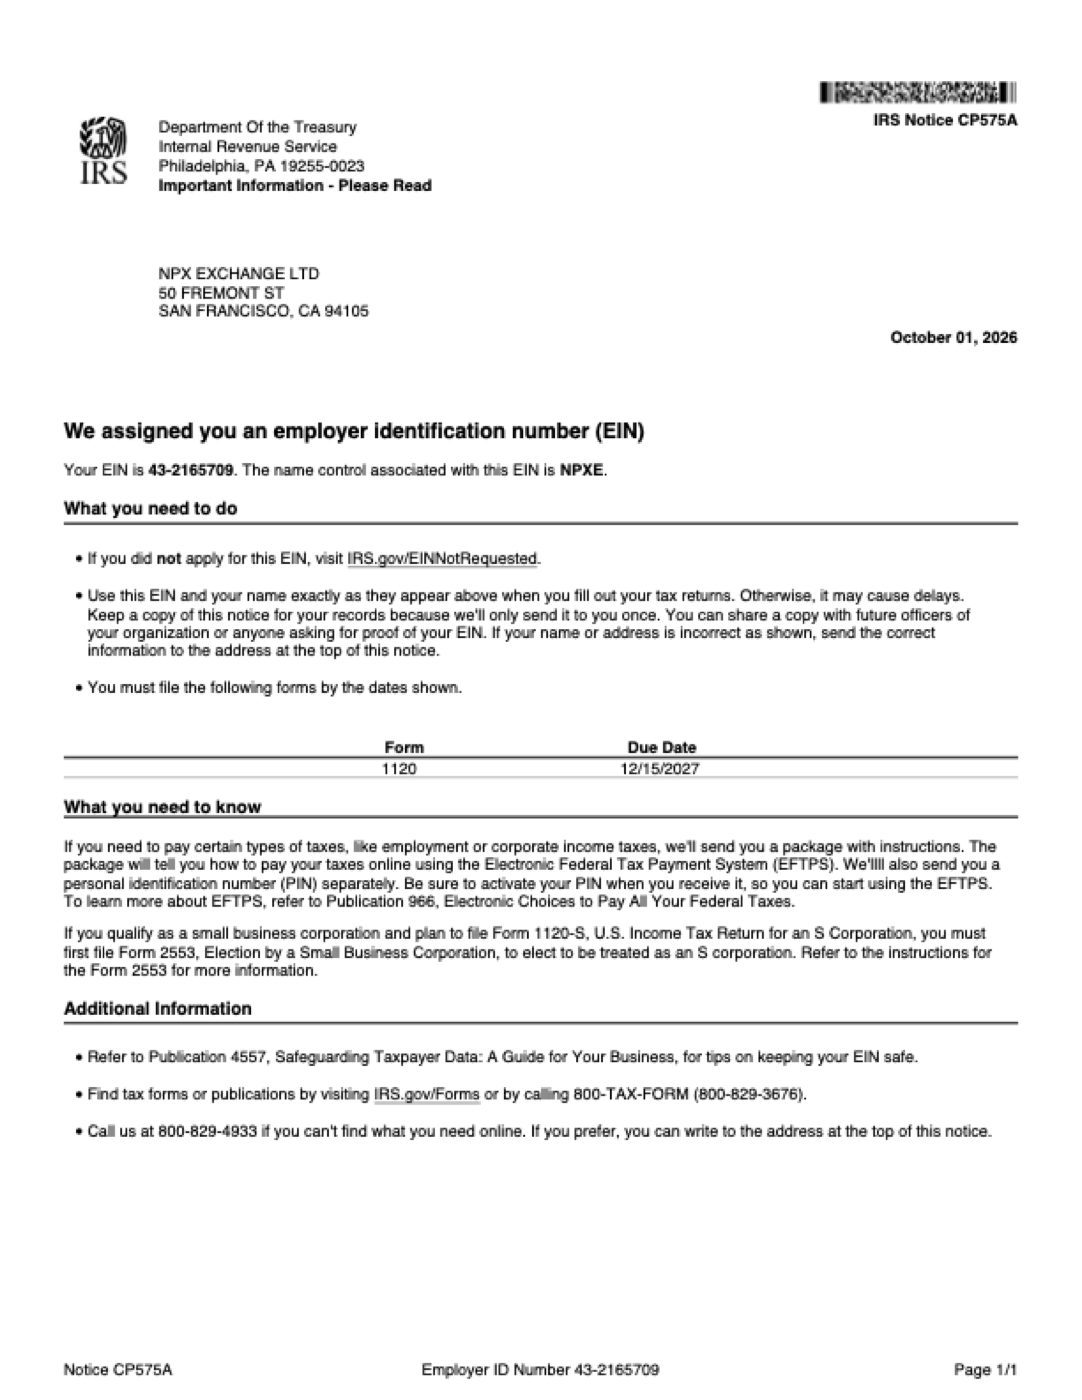
- 核對 EIN 通知:IRS Notice CP575A 核發日 2026 年 10 月 1 日,EIN 43-2165709,名稱控制碼 NPXE。1
- 以註冊號 31000342955903 查 FinCEN MSB 註冊,確認註冊類型為初次註冊、涵蓋範圍與登記的業務類別。3
- 以 CIK 0002159385 查 SEC Form D,確認生效日 2026 年 10 月 8 日與 File No. 021-600422。2
- 要求公司提供治理文件:權限表、決策紀錄樣本、複查週期與最近一次內部稽核的處理情形。
- 把公司自述標記為「未經查核」,與登記事實分欄管理,避免在報告中混用。
第 4 項通常不會有公開答案。公司可以拒絕提供,讀者也可以把拒絕視為一項資訊;重點是不要用「查不到」推論「違法」,也不要用「有註冊」推論「安全」。
機構讀者可以把上述步驟放進盡職調查流程,並參考機構盡職調查整理的核對清單;治理缺口如何在報告中呈現,該站有逐項示例。
註釋與出處
- IRS Notice CP575A,核發日 2026 年 10 月 1 日;EIN 43-2165709;名稱控制碼 NPXE;應申報 Form 1120,截止日 2027 年 12 月 15 日。此為稅務識別,不是金融牌照或監理核准。↑
- SEC Form D,生效日 2026 年 10 月 8 日;CIK 0002159385;Type D、Act 33、File No. 021-600422、Film No. 261448271。此為豁免發行申報,不是 SEC 核准,也不是註冊發行。↑
- FinCEN MSB 註冊摘錄,摘錄日 2026 年 10 月 14 日;註冊號 31000342955903;初次註冊;登記 7 項 MSB 業務;涵蓋美國各州與屬地及境外;分支機構數 0。註冊不等於牌照,也不等於主管機關背書。↑
- 公司自述內容來自公司提供之營運說明,本白皮書未獨立查核,僅以「公司表示」轉述。↑
- 本章的職責對照屬一般治理架構的整理,不是公司公開規章的原文;公司未公開其內部分權表。↑